
权限与授权概述
本章介绍应用内权限的结构、授权的合并规则与验证方法。
1. 三层客体
权限按三层客体授予,各层的内容不同:
| 客体 | 可授内容 | 说明 |
|---|---|---|
| 应用 | 只有一位:允许访问 | 持有本应用任一应用角色的人已可进入,通常无需在此显式授权 |
| 菜单 | 只有一位:可见 | 🔴 菜单可见不带来模板权限。菜单只控制导航中是否显示 |
| 模板 | 9 个操作位、查看与修改与删除各自的数据范围、字段级的隐藏与只读与禁止导出清单 | 权限配置的主体 |
视图不能直接授权。 客体树中视图显示为"不可授权"。视图挂载在导航菜单节点上,通过为对应的菜单节点授权来控制可见性。
2. 模板的 9 个操作位
新增、查看、修改、删除、导入、导出 Excel、打印、导出 PDF、锁定与解锁。
🔴 导出 Excel、打印、导出 PDF 三位互不继承。 拥有其中一项不代表拥有另外两项,需分别授予。
3. 数据范围
查看、修改、删除三个操作各自可附带一档数据范围,允许组合——例如查看放宽到本部门、修改仍限制为仅本人。
| 档位 | 可操作的数据 |
|---|---|
| 未设置 | 不授予该操作的数据范围 |
| 仅本人 | 归属人为本人的记录 |
| 本部门 | 归属部门恰好等于本人所在部门的记录 |
| 本部门及下级 | 归属部门在本人所在部门这棵子树内的记录 |
| 全部 | 不限制 |
数据归属随交接变化,不固定为创建人。 行级权限按记录的当前归属判断。单据交接后,接手人按"仅本人"档即可看到它,原创建人反而看不到——这是预期行为。
4. 多条授权的合并规则
同一个人可能通过多条授权(不同角色、不同主体)命中同一个模板,此时:
| 维度 | 合并方式 |
|---|---|
| 操作位 | 取并集——任一条授予即拥有 |
| 数据范围 | 取最宽的一档 |
| 字段级清单 | 取交集——任一条允许可见即可见 |
🔴 未命中任何授权项即全不可见。 权限采用白名单机制,没有配置就是没有权限。
5. 授权的主要载体是角色
授权通常不直接对个人,而是对角色:
- 在应用的角色权限中建立角色(如"报销经办人""财务审核员");
- 为角色分配成员——可按用户逐个添加,也可按部门整体添加(部门成员自动继承,人员变动免维护);
- 为角色授予对象权限。
两层角色都可作为授权主体:实例角色(跨应用通用,由实例管理员维护)与应用角色(仅本应用内生效,应用管理员即可建立)。两者在授权时地位平等,见应用角色管理。
6. 验证权限配置
配置完成后建议实际验证:
- 用一个测试账号登录,确认左侧菜单中是否出现该应用;
- 打开目标表单,确认新增、编辑、删除按钮的显隐符合预期;
- 打开历史记录列表,确认可见的数据范围正确;
- 若配置了字段级权限,确认应隐藏的字段确实不可见;
- 若配置了导出或打印权限,确认对应按钮可用。
不要仅凭配置界面判断权限是否正确,实际以测试账号验证最可靠。
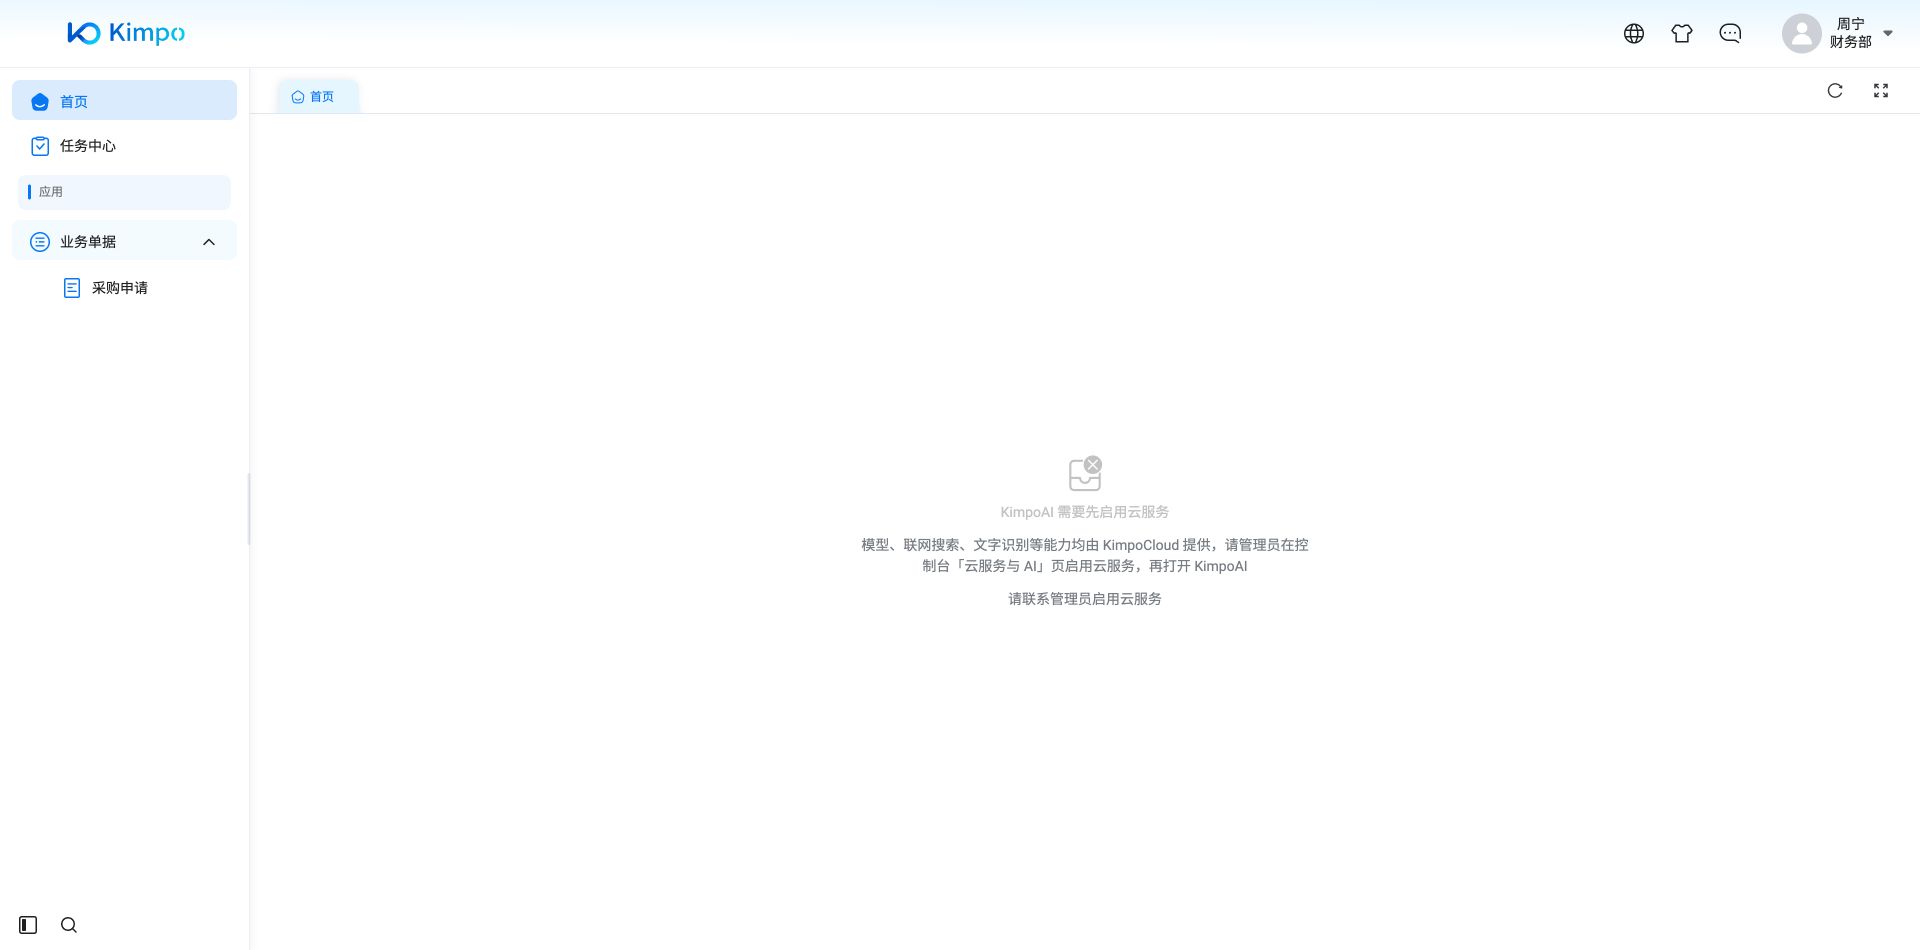
采购申请人仅看到获授权的采购申请模板
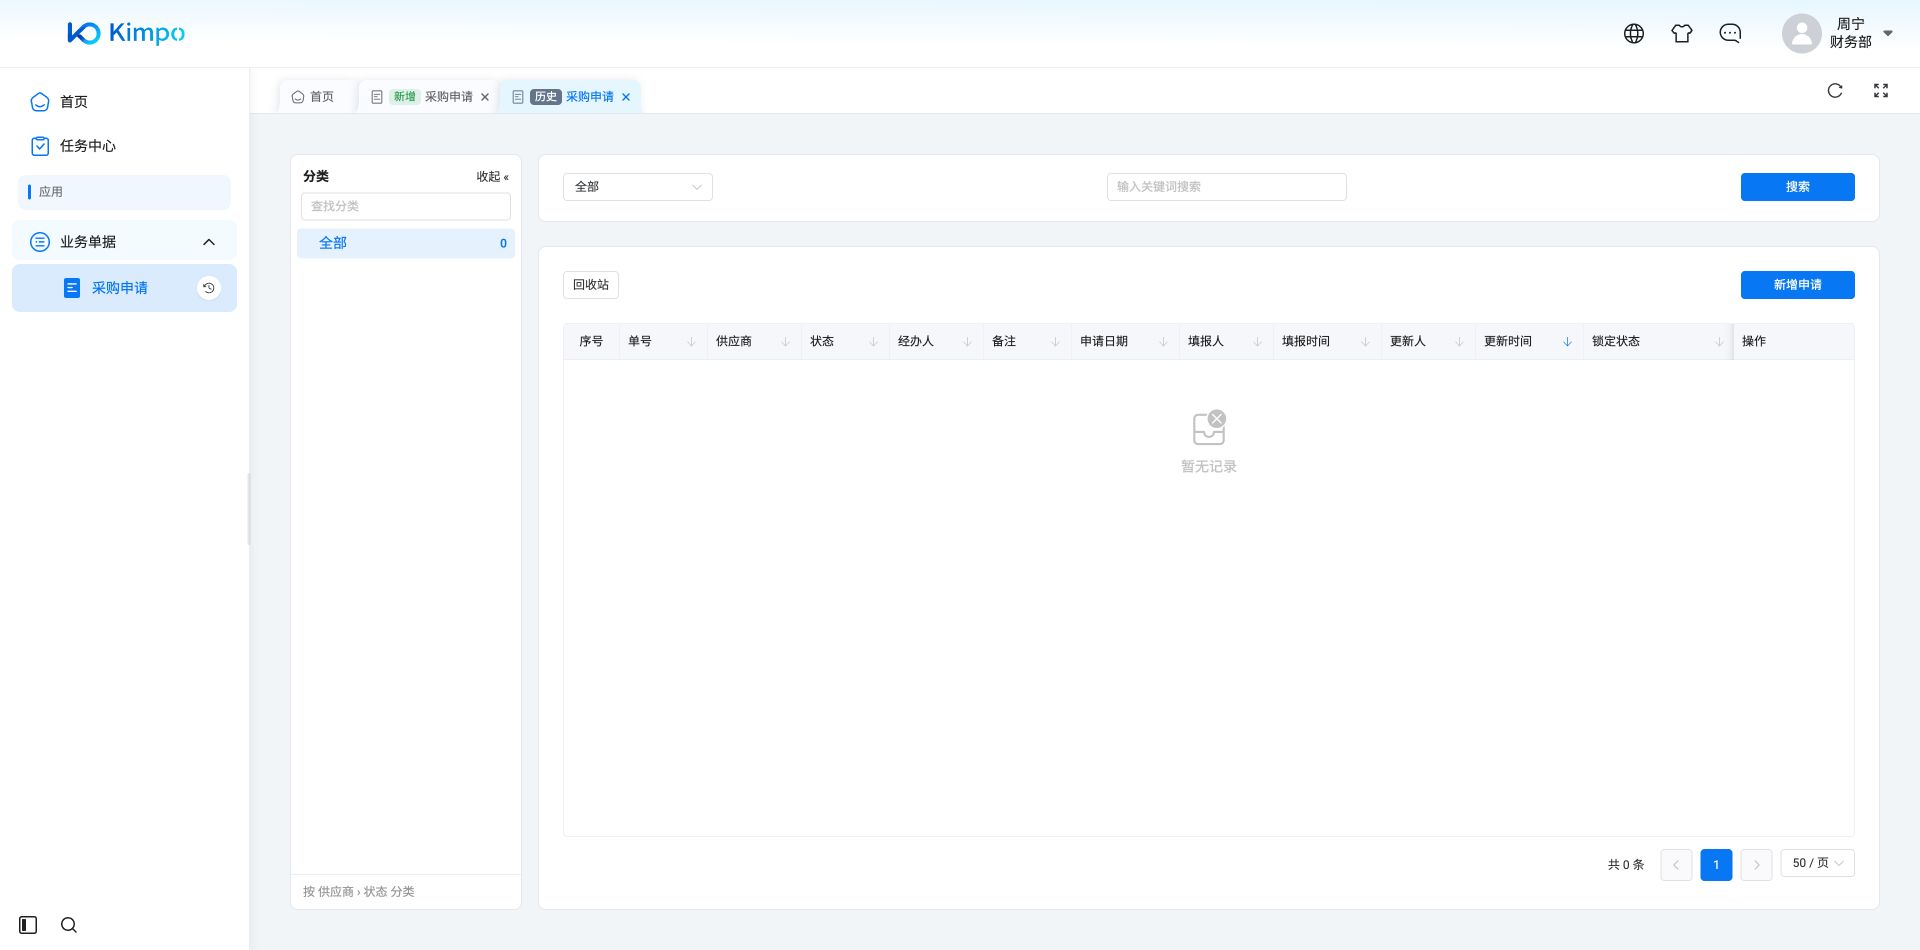
本人数据范围下,周宁看不到管理员创建的采购单据