
角色与权限
本章介绍控制台「角色管理」的功能:角色的建立与维护、成员的添加与移除、部门绑定,以及部门管理员管辖范围的设置。
登录方式与密码策略见登录安全策略。为角色授予具体业务权限(可访问的表单、可查看的数据范围等)在各应用的权限管理中完成,不属于本章范围。
1. 基本概念
1.1 角色与权限的关系
角色是权限的唯一载体。系统不支持将权限直接授予某一用户,权限必须先授予角色,用户通过归属该角色而获得相应权限。
权限的生效路径如下:
用户 →(直接添加,或经所属部门继承)→ 归属角色 → 角色已被授予权限 → 用户获得权限该设计的作用是将"人员归属"与"权限配置"分离:人员岗位变动时,只需调整其角色归属,无需修改权限配置本身。
排查权限异常时,按此路径依次确认两点:该用户归属哪些角色;这些角色分别被授予了哪些权限。
1.2 系统内置角色
系统预置四个角色,其权限范围由系统固定,不可重命名、移动、停用或删除,仅可管理其成员。
| 角色名称 | 权限范围 |
|---|---|
| 超级管理员 | 实例最高权限。角色管理与角色分配权限仅限超级管理员,不可授予其他任何角色 |
| 安全管理员 | 安全类配置(登录策略等),可查看系统日志 |
| 部门管理员 | 人员与部门的管理权限。权限范围受管辖部门限制,不可查看或管理管辖范围之外的人员 |
| 应用设计者 | 可设计全部应用的表单、流程、视图等内容。不具备控制台访问权限,亦不可新建或删除应用 |
1.3 自定义角色
除内置角色外,可根据需要自行建立角色。
自定义角色不具备任何系统管理能力。 上表所列的四项能力由系统固定分配给内置角色,新建角色不会获得其中任何一项。例如新建一个名为"系统管理员"的角色,其成员并不因此获得任何管理权限。
自定义角色的用途有两项:
- 人员分组:按岗位或职能对人员归类,如"采购员""仓管员""财务";
- 授权对象:在具体应用的权限管理中,作为被授权的主体,获得该应用内的业务权限。
1.4 应用级角色
上述角色作用于整个实例。除此之外,每个应用另有一套仅在该应用内部生效的角色。
应用创建时自动生成两个内置角色:
| 角色名称 | 权限范围 | 说明 |
|---|---|---|
| 应用管理员 | 访问该应用的设置页面,管理应用内角色与成员,配置权限 | 应用的创建者自动成为首位应用管理员 |
| 应用设计者 | 修改该应用的表单、流程、视图等内容 | 权限范围限于该应用 |
两个身份互不包含,需分别授予:
- 应用管理员不具备设计权限,无法修改表单内容;
- 应用设计者不可访问应用设置页面,无法管理成员与权限;
- 两个身份均不包含业务数据权限。可查看和操作哪些业务数据,须在应用的权限管理中单独授予。
上述限制不适用于超级管理员,该角色对全部业务数据具有完整权限。
2. 功能入口与界面构成
功能入口:控制台 →「角色管理」。
页面由三个区域构成:
| 区域 | 内容 |
|---|---|
| 左侧 角色树 | 全部角色的层级列表。顶层为「全局角色」分组,其下为各应用分组。顶部提供新建按钮,底部提供角色搜索框 |
| 上方 筛选栏 | 用于在成员中检索,支持按姓名或手机号搜索、按人员状态筛选 |
| 右侧 成员区 | 显示当前选中角色的成员信息 |
界面状态说明:
- 未选中任何节点时,成员区显示提示信息,属正常状态;
- 选中分类时同样不显示成员。分类仅用于层级归类,不可绑定人员。成员管理须选中角色节点。
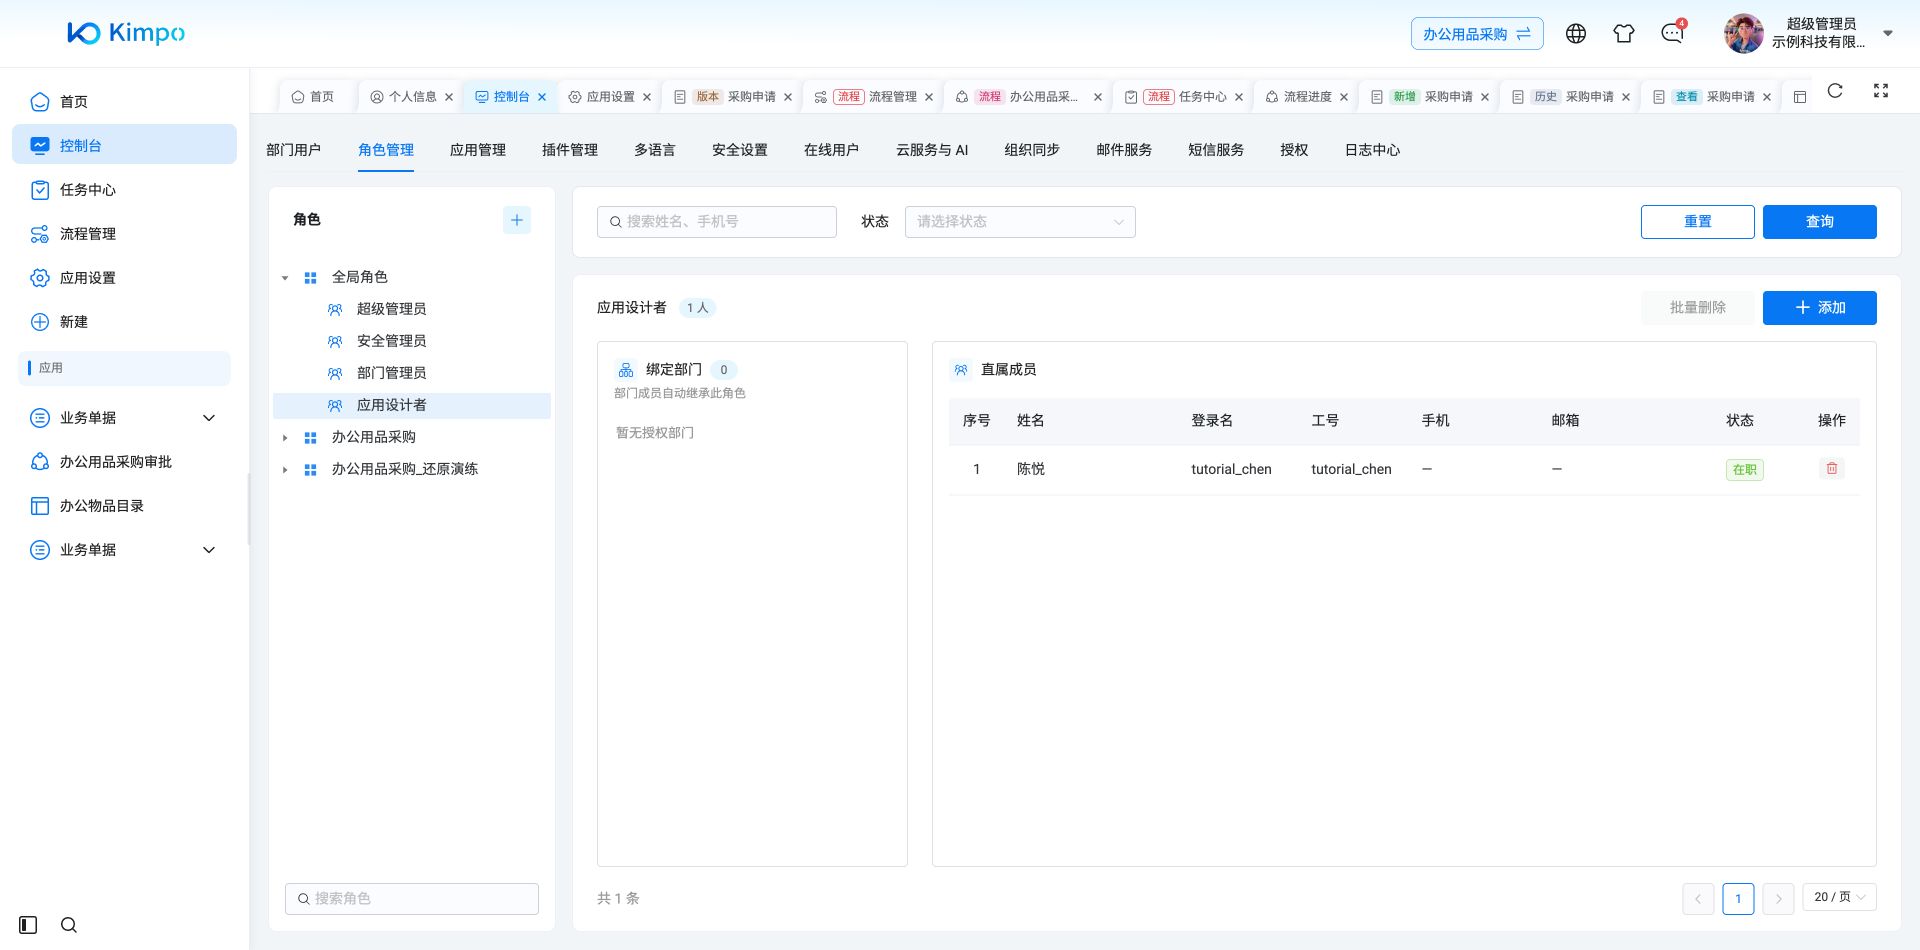
保存后应用设计者角色显示一名直属成员陈悦
3. 角色的建立与维护
3.1 新建角色与分类
角色支持按分类进行层级管理。分类用于归类角色,其下可嵌套子分类与角色。
操作步骤
- 点击左侧顶部的新建按钮,在下拉菜单中选择「新建分类」或「新建角色」;或将鼠标移至某一分类节点,点击其右侧的操作按钮,从菜单中选择新建。
- 在右侧弹出的表单中填写以下各项。
- 点击「新建」提交,界面提示「角色「名称」已创建」。
表单项说明
| 项目 | 输入方式 | 默认值 | 说明 |
|---|---|---|---|
| 角色范围 | 下拉选择 | 全局 | 确定该角色作用于整个实例,还是仅作用于某一应用。该项在创建后不可变更,修改已有角色时此项为禁用状态 |
| 所属分类 | 下拉选择 | (根级) | 指定该角色或分类所属的上级分类。可选项仅包含当前范围内的分类 |
| 角色名称 | 文本输入 | 无,必填 | 建议使用岗位名称。未填写时提示「请输入名称」 |
| 备注 | 文本输入 | 无,选填 | 用于记录该角色的用途 |
角色编码由系统自动分配,界面不提供输入项。
3.2 修改与移动
将鼠标移至节点上,其右侧出现操作按钮,可用操作随节点类型而定:
| 节点类型 | 可用操作 |
|---|---|
| 分类 | 新建子分类、新建角色、重命名、移动、删除 |
| 角色 | 编辑、移动、停用(或启用)、删除 |
| 内置角色 | 不提供操作按钮。内置角色不可重命名、移动、停用或删除,仅可管理其成员 |
移动角色有两种方式:
- 通过菜单:选择「移动」,在弹出表单中指定目标分类后确认;
- 通过拖拽:直接将节点拖至目标分类。
拖拽操作的限制条件如下:
| 操作 | 结果 |
|---|---|
| 将角色拖入另一角色 | 不允许。角色只能置于分类之下 |
| 拖动内置角色 | 不允许,提示「系统角色不可调整位置」 |
| 在全局与应用之间、或在不同应用之间拖动 | 不允许。角色范围在创建后不可变更 |
| 将角色移至最外层 | 拖至左栏底部出现的放置区域 |
拖拽限制在释放鼠标后校验并提示,拖动过程中不作拦截。
3.3 停用与启用
选择「停用」后,角色名称后显示「(已停用)」标识。再次操作可恢复启用。
停用不等同于收回权限。 停用仅对经部门继承获得该角色的人员生效;直接添加至该角色的人员,其权限仍然有效,且界面上无区别显示。
收回权限的可靠方式是将人员从角色中移除。详见第 7 节。
3.4 删除
选择「删除」后,系统根据节点当前状态显示不同的确认信息:
| 节点状态 | 确认内容 |
|---|---|
| 角色下存在成员 | 提示成员数量,确认后先解除全部成员绑定,再删除该角色 |
| 分类下存在子节点 | 提示子节点数量,确认后级联删除整个子树,其中的角色先行解绑 |
| 空角色或空分类 | 提示确认删除 |
删除应用内角色后,建议核对该角色的成员分配是否已清空。少数情况下可能出现清理不完整的现象,需人工处理。
4. 角色成员管理
在左侧选中一个角色节点后,右侧显示该角色的成员管理界面。顶部显示角色名称与成员数量,右侧提供「批量删除」与「添加」两个操作按钮。
4.1 成员筛选
| 筛选项 | 说明 |
|---|---|
| 关键字 | 支持按姓名或手机号检索。按回车执行查询,清空输入框后自动恢复全部结果 |
| 状态 | 下拉选择,可选值:在职、已停用、离职中、已离职 |
「重置」清空全部筛选条件,「查询」执行筛选。
4.2 成员列表
列表显示姓名、登录名、工号、手机号、邮箱、状态,每行右侧提供移除操作。
列表仅显示直接添加的成员。经部门继承获得该角色的人员不在此列表中,其信息显示于「绑定部门」区域(见 4.4)。两类成员分开展示,便于区分成员的来源。
选中「部门管理员」角色时,列表增加「管辖部门」一列,显示各成员的管辖范围。
列表底部提供分页,每页可选 20、50、100 条,默认 20 条。
成员的勾选状态仅在当前页内有效,翻页后原有勾选被清除。批量操作需逐页进行。
4.3 添加用户
操作步骤
- 点击「添加」。全局角色弹出下拉菜单,选择「添加用户」;应用角色直接进入下一步。
- 在弹出的通讯录窗口中选择人员。支持逐层展开部门查找,也支持按姓名搜索。
- 确认后,界面提示已添加的人数。
容量限制:单个部门一次最多显示 500 人且不分页;搜索结果最多返回 50 条。人员规模较大时,建议使用搜索并输入较为具体的关键字。
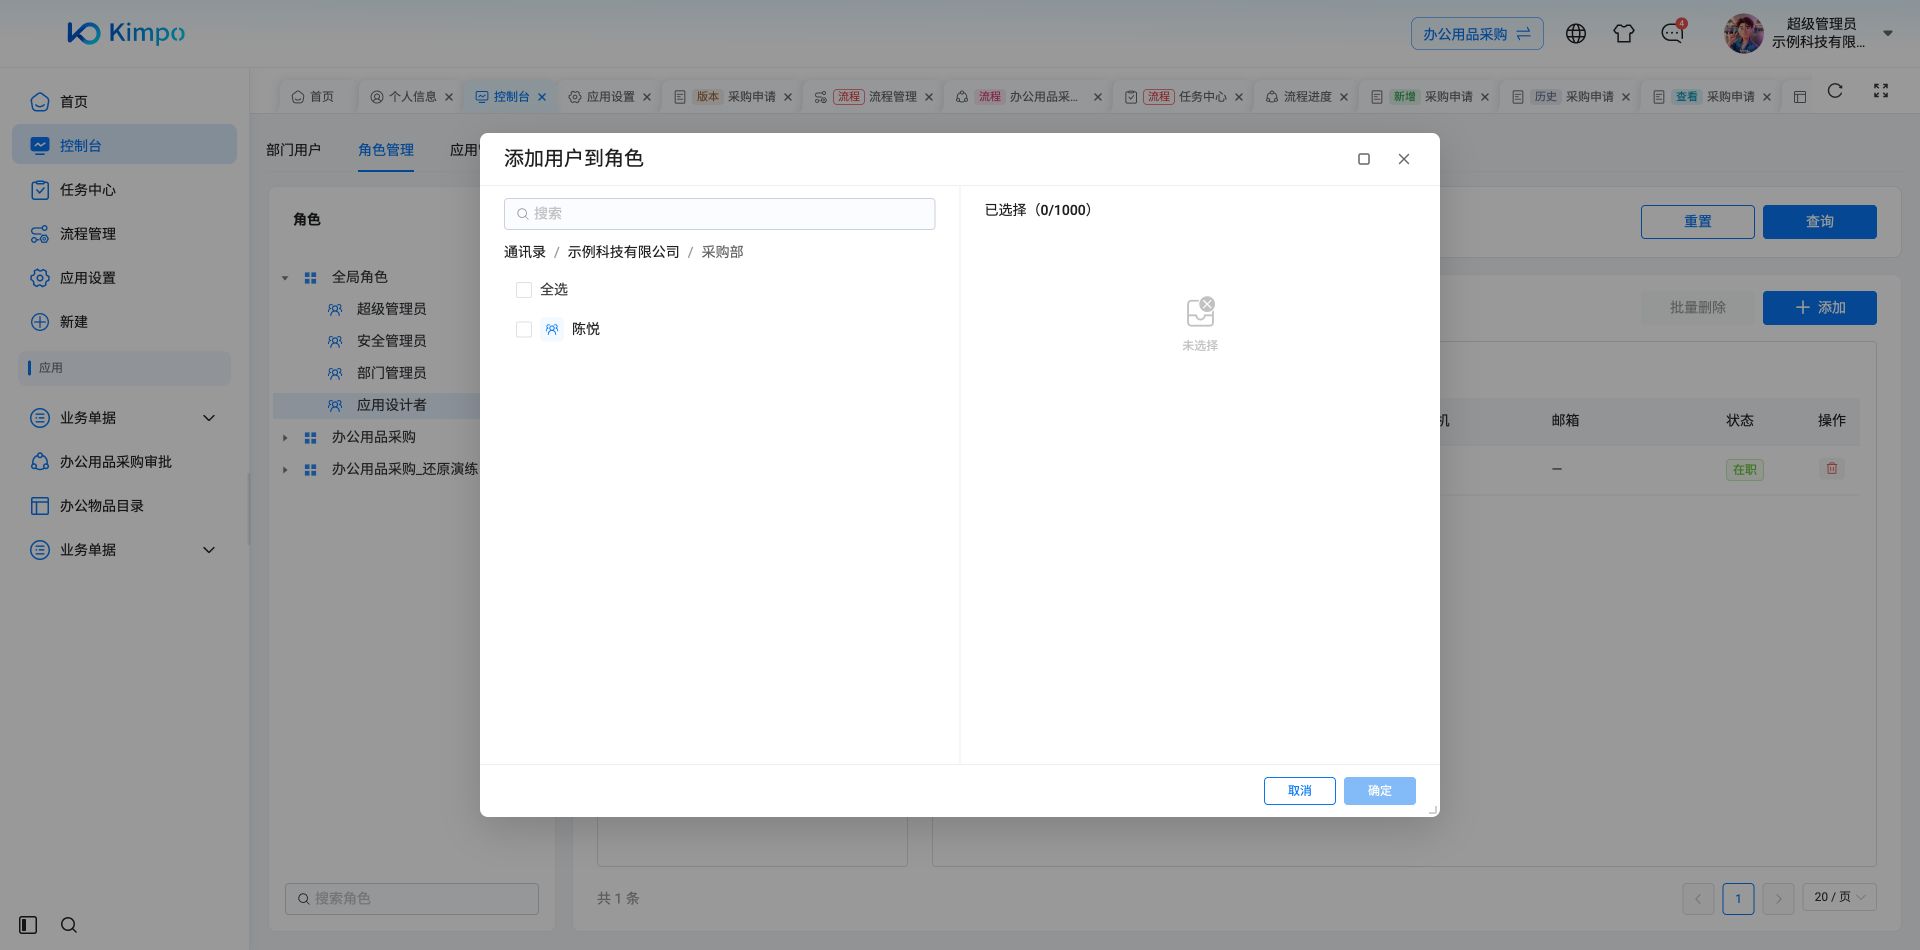
角色成员选择器的部门导航与搜索入口
保存后应用设计者角色显示一名直属成员陈悦
4.4 绑定部门
将角色绑定至部门后,该部门成员自动获得该角色。人员调入该部门时自动获得,调离时自动失去,无需手工维护。该方式适用于权限随岗位固定的场景。
操作步骤
- 点击「添加」,选择「添加部门」;
- 在弹出窗口中选择部门并确认。
已绑定的部门显示在成员区左侧的「绑定部门」区域,点击其上的移除按钮可解除绑定。
限制条件
| 条件 | 说明 |
|---|---|
| 下级部门默认不继承 | 绑定某一部门后,其下级部门的成员默认不获得该角色。如需包含下级,须在添加时启用「含子部门」选项。已启用的绑定会显示「含子部门」标识 |
| 部门管理员不支持部门绑定 | 该角色不提供「添加部门」选项。若允许此方式,将导致部门全体成员成为本部门管理员,且管辖范围的来源不唯一 |
为超级管理员或安全管理员绑定部门时,窗口顶部显示提示信息。该操作将使该部门全体成员(含后续加入人员)获得高权限角色,需谨慎确认。
4.5 部门管理员的管辖范围
向「部门管理员」角色添加成员时,在选择人员之后增加一个步骤,用于指定该成员的管辖部门。管辖部门决定其权限范围,必须设置。
- 每次仅可选择一个部门;
- 「含下属部门」选项默认启用;
- 同一人员需管辖多个部门时,重复执行添加操作,每次指定不同部门。
4.6 移除成员
- 单个移除:点击成员所在行右侧的移除按钮,确认后生效;
- 批量移除:勾选多行后点击顶部「批量删除」,确认后生效。
最后一位超级管理员保护:若移除操作将导致实例内不再存在超级管理员,该操作被拒绝。此项校验仅统计直接添加至超级管理员角色的人员,不计入经部门继承的人员。
5. 应用设置中的角色页面
进入某一应用 → 设置 →「角色权限」,该页面与控制台角色管理为同一功能,区别如下:
| 项目 | 控制台 | 应用设置 |
|---|---|---|
| 角色范围 | 全局角色与全部应用角色 | 仅当前应用的角色 |
| 新建时的「角色范围」项 | 显示 | 不显示,固定为当前应用 |
| 添加成员方式 | 添加用户、添加部门 | 仅添加用户 |
| 左侧区域 | 绑定部门 | 角色信息 |
「角色信息」区域显示该角色的备注、启用状态、所属分类,以及已授予的权限条目数量,并提供跳转至权限管理的入口。
6. 操作对照表
| 操作目标 | 操作方式 |
|---|---|
| 授予某人控制台的人员管理权限 | 将其添加至「部门管理员」,并指定管辖部门 |
| 授予某人全部应用的设计权限 | 将其添加至「应用设计者」 |
| 授予某人单个应用的设计权限 | 在该应用的「应用设计者」角色中添加该人员 |
| 使某部门全体成员获得同一权限 | 新建角色 → 绑定该部门 → 在应用权限管理中为该角色授权 |
| 收回某人的权限 | 将其从角色中移除。紧急情况下同时强制该用户下线 |
| 排查权限异常 | 确认该用户归属的全部角色(含部门继承),再确认这些角色被授予的权限 |
| 人员岗位调整 | 从原角色移除,添加至新角色。无需修改权限配置 |
7. 使用限制与注意事项
以下为当前版本的已知行为,操作时需特别注意。
| 限制 | 影响 | 应对措施 |
|---|---|---|
| 停用角色不收回权限 | 直接添加至该角色的人员,停用后权限仍然有效,界面无区别显示 | 收回权限一律通过移除成员实现,不使用停用 |
| 权限收回存在约 1 分钟延迟 | 移除成员后,该用户在此期间内仍可继续操作 | 紧急情况下同时强制该用户下线 |
| 离职流程的角色回收不受"最后一位超级管理员"保护 | 为最后一位超级管理员办理离职,将导致实例内无超级管理员,此后无法再分配任何权限 | 办理离职前,先将超级管理员角色授予接任人员 |
| 添加成员的成功提示可能不准确 | 提示添加成功,但实际未生效 | 添加完成后核对成员列表的实际结果 |
| 角色成员名单对全部登录用户可见,包含手机号与邮箱 | 关键岗位人员的名单及联系方式存在暴露 | 当前无相关配置项。分配账号时需考虑此因素 |
| 删除应用角色可能清理不完整 | 成员的角色分配可能出现残留 | 删除后核对成员分配是否已清空 |