
日志中心
本章介绍日志的查询与保留策略配置。日志中心是排查问题与安全审计的主要入口。
功能入口:控制台 →「日志中心」。
1. 四个页签的分工
| 页签 | 记录内容 | 用途 |
|---|---|---|
| 用户操作日志 | 用户执行的业务操作 | 确认某项数据或配置由谁在何时修改 |
| 系统日志 | 系统与各功能组件运行过程中产生的分级日志 | 排查功能故障的原因 |
| 审计日志 | 安全相关事件,记录操作者、目标对象与执行结果 | 安全审计与追责 |
| 保留策略 | 日志的自动清理配置 | 控制日志占用的存储空间 |
各页签独立分页与筛选,互不影响。切换页签时页码重置为第 1 页。
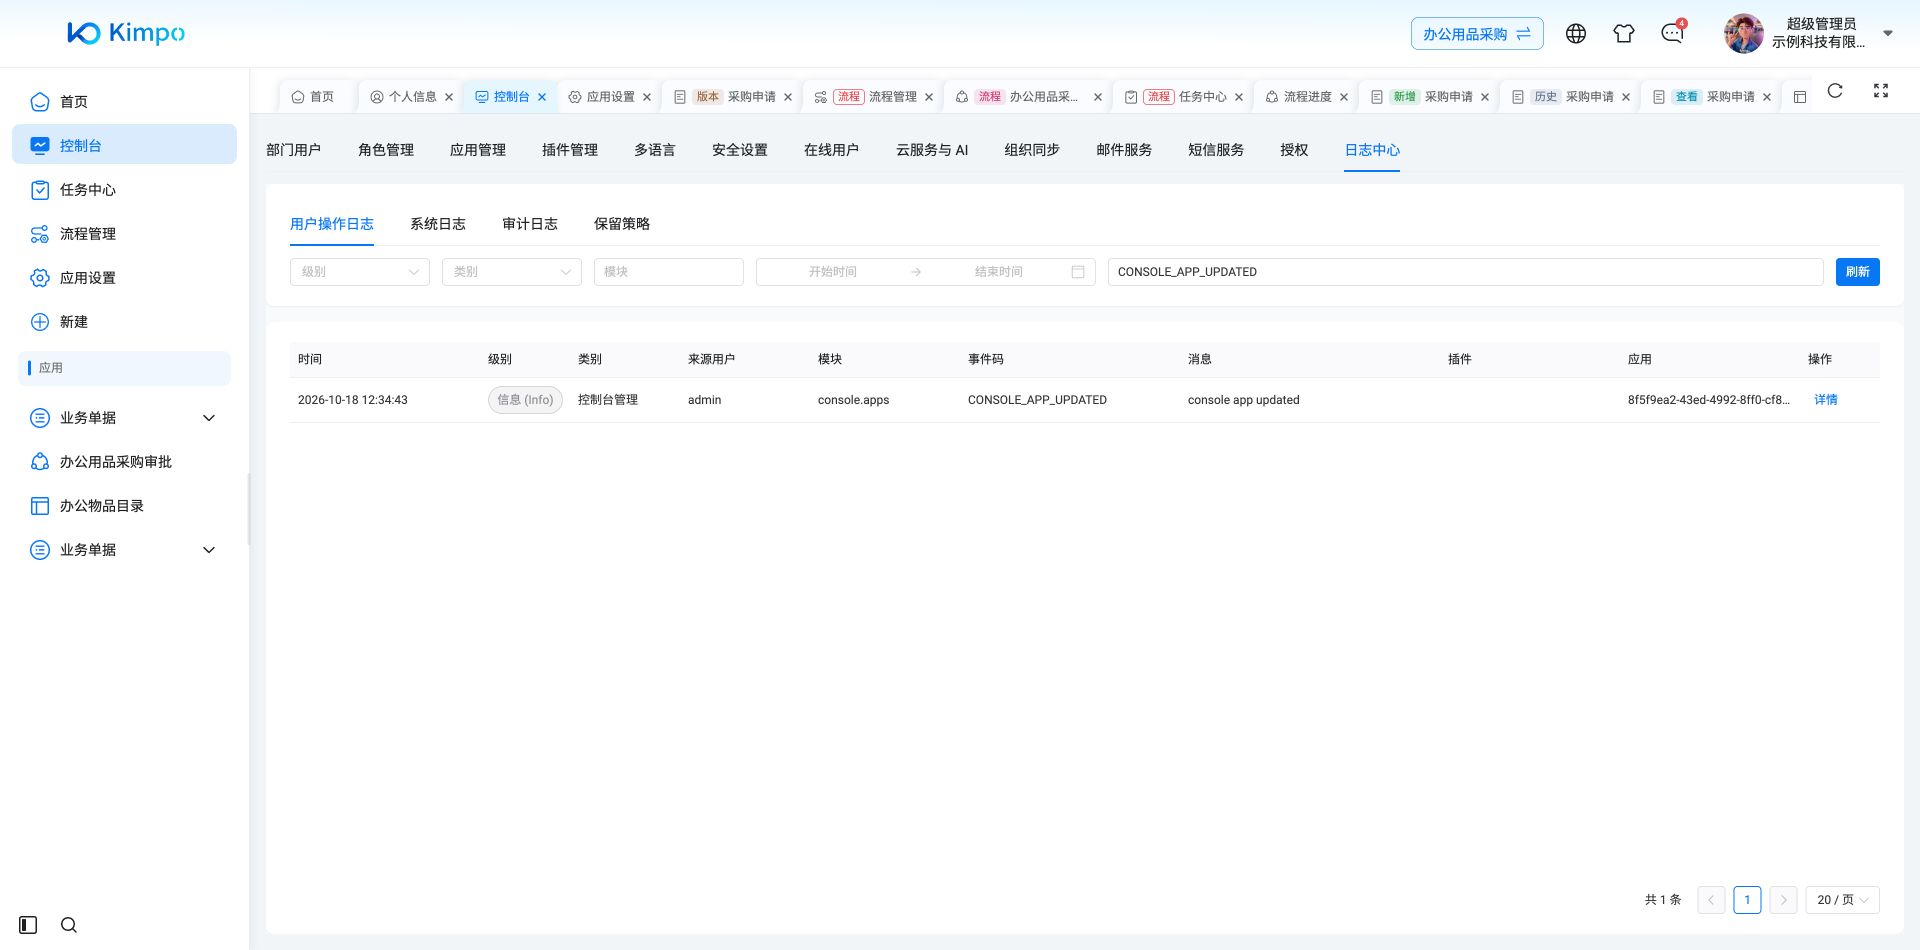
按事件码筛选应用基本信息修改记录
2. 用户操作日志与系统日志
2.1 筛选条件
| 条件 | 说明 |
|---|---|
| 级别 | 追踪、调试、信息、警告、错误、严重,可多选 |
| 模块 | 按产生日志的功能模块筛选 |
| 关键字 | 匹配事件码或消息内容 |
| 时间范围 | 选择起止时间,按查看者的时区偏好换算 |
修改条件后点击刷新按钮提交查询,在关键字框内按回车同样可以触发。
按事件码筛选应用基本信息修改记录
2.2 列表内容
| 列 | 说明 |
|---|---|
| 时间 | 按查看者时区显示 |
| 级别 | 日志的严重程度 |
| 类别 | 认证、审计、模板、流程、数据、编辑器、页面、业务、控制台管理、运行时、请求、安全、插件、系统、短信 |
| 模块 | 产生该条日志的模块 |
| 来源用户 | 触发该操作的用户,以登录名显示,悬停可见姓名与标识。用户被删除后仍显示其原登录名 |
| 事件码 | 该类事件的固定标识,是向技术人员反馈问题时最有用的信息 |
| 消息 | 事件的描述 |
| 插件 / 应用 | 该条日志关联的组件或应用(如有) |
2.3 查看详情
点击行末的「详情」,可查看该条日志的完整内容,包括:
- 上下文详情(发生时的相关参数);
- 请求参数(已脱敏);
- 错误堆栈(发生错误时);
- 原始消息与原始时间码;
- 关联的组件实例与服务信息。
多数排查所需的细节在详情中可以找到。
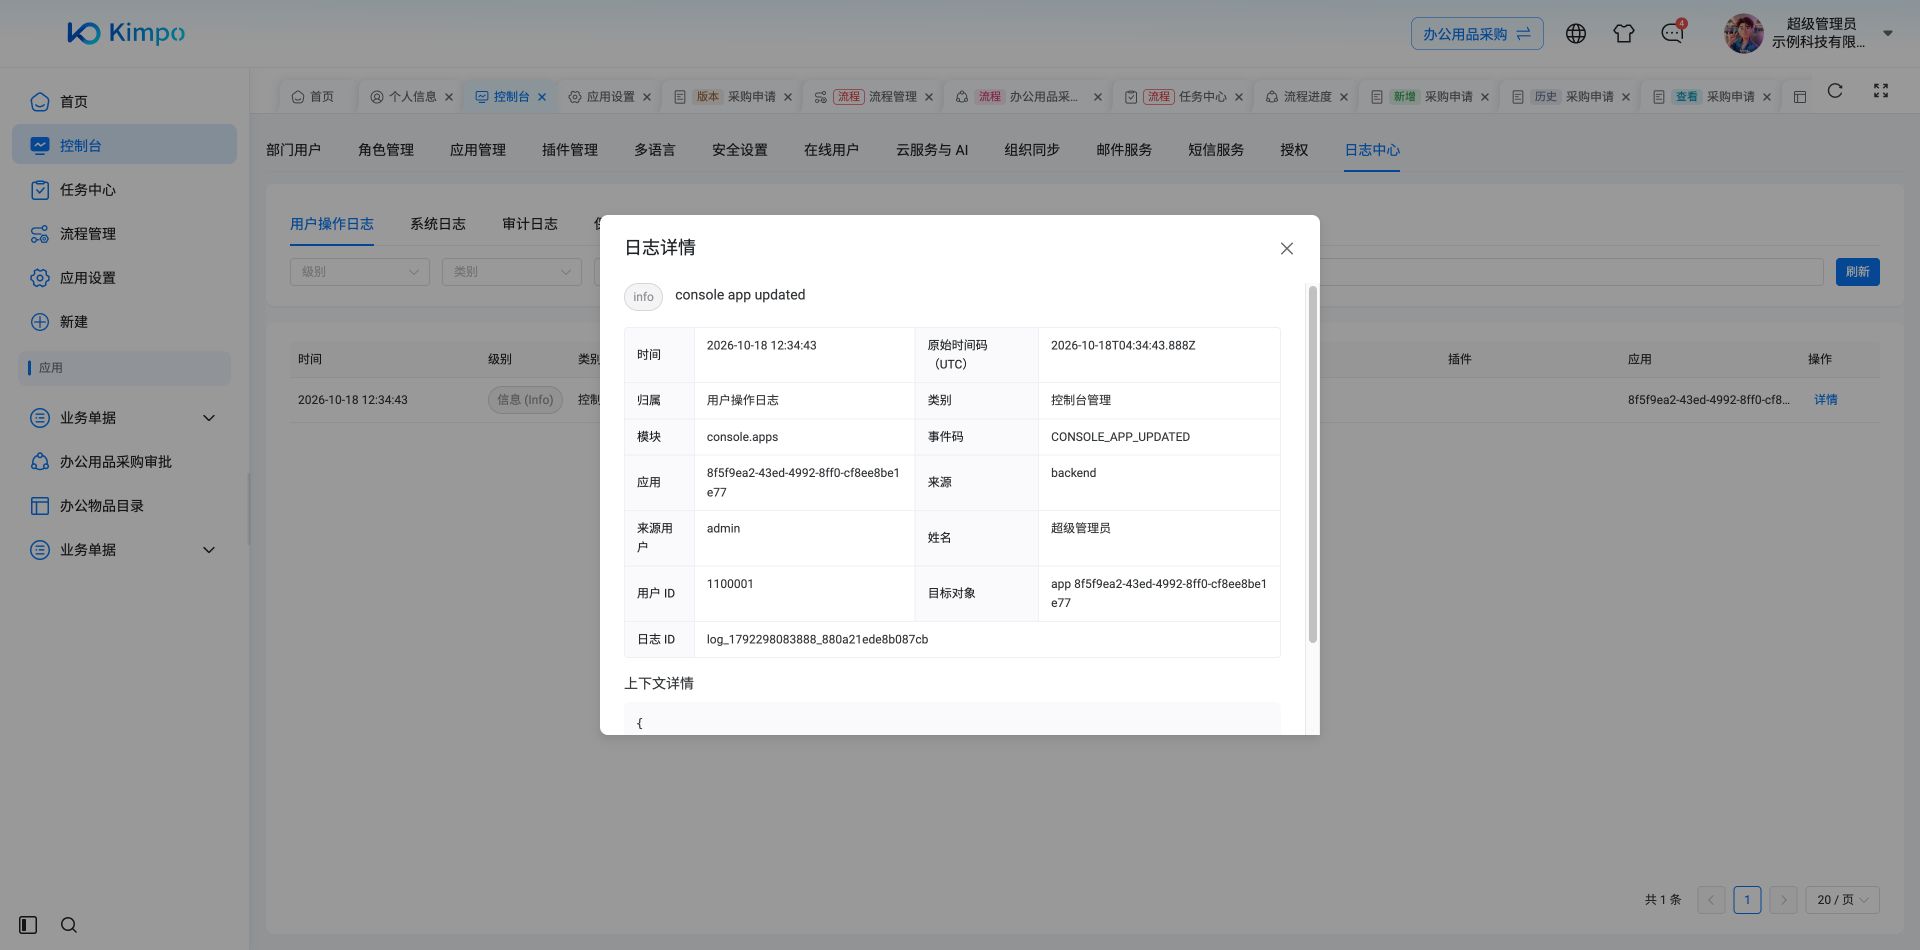
查看应用修改事件详情
3. 审计日志
审计日志单独记录安全相关事件,列表包含:时间、事件类型、目标类型、目标标识、结果。
筛选支持按操作者标识、账号标识、目标标识查询。点击「查看」可打开审计详情。
该页签适用于回答"谁对什么对象做了什么、结果如何"这类问题,例如权限调整、强制下线、安全设置变更的追溯。
4. 保留策略
日志会持续累积并占用存储空间,保留策略用于自动清理过期日志。
| 配置项 | 说明 |
|---|---|
| 启用清理 | 总开关 |
| 清理间隔(分钟) | 执行清理的周期 |
| 单批删除数量 | 每批处理的条数,用于控制清理对系统的影响 |
| 按级别设置保留天数 | 分别为各级别设定保留时长,0 表示永久保留 |
按级别分别设置的意义在于:调试与信息类日志数量大但价值随时间迅速下降,可设置较短的保留期;错误与严重级别的日志,以及审计记录,应保留较长时间以备追溯。
清理按应用逐个进行,其中一个应用清理失败不会中断其余应用的处理。
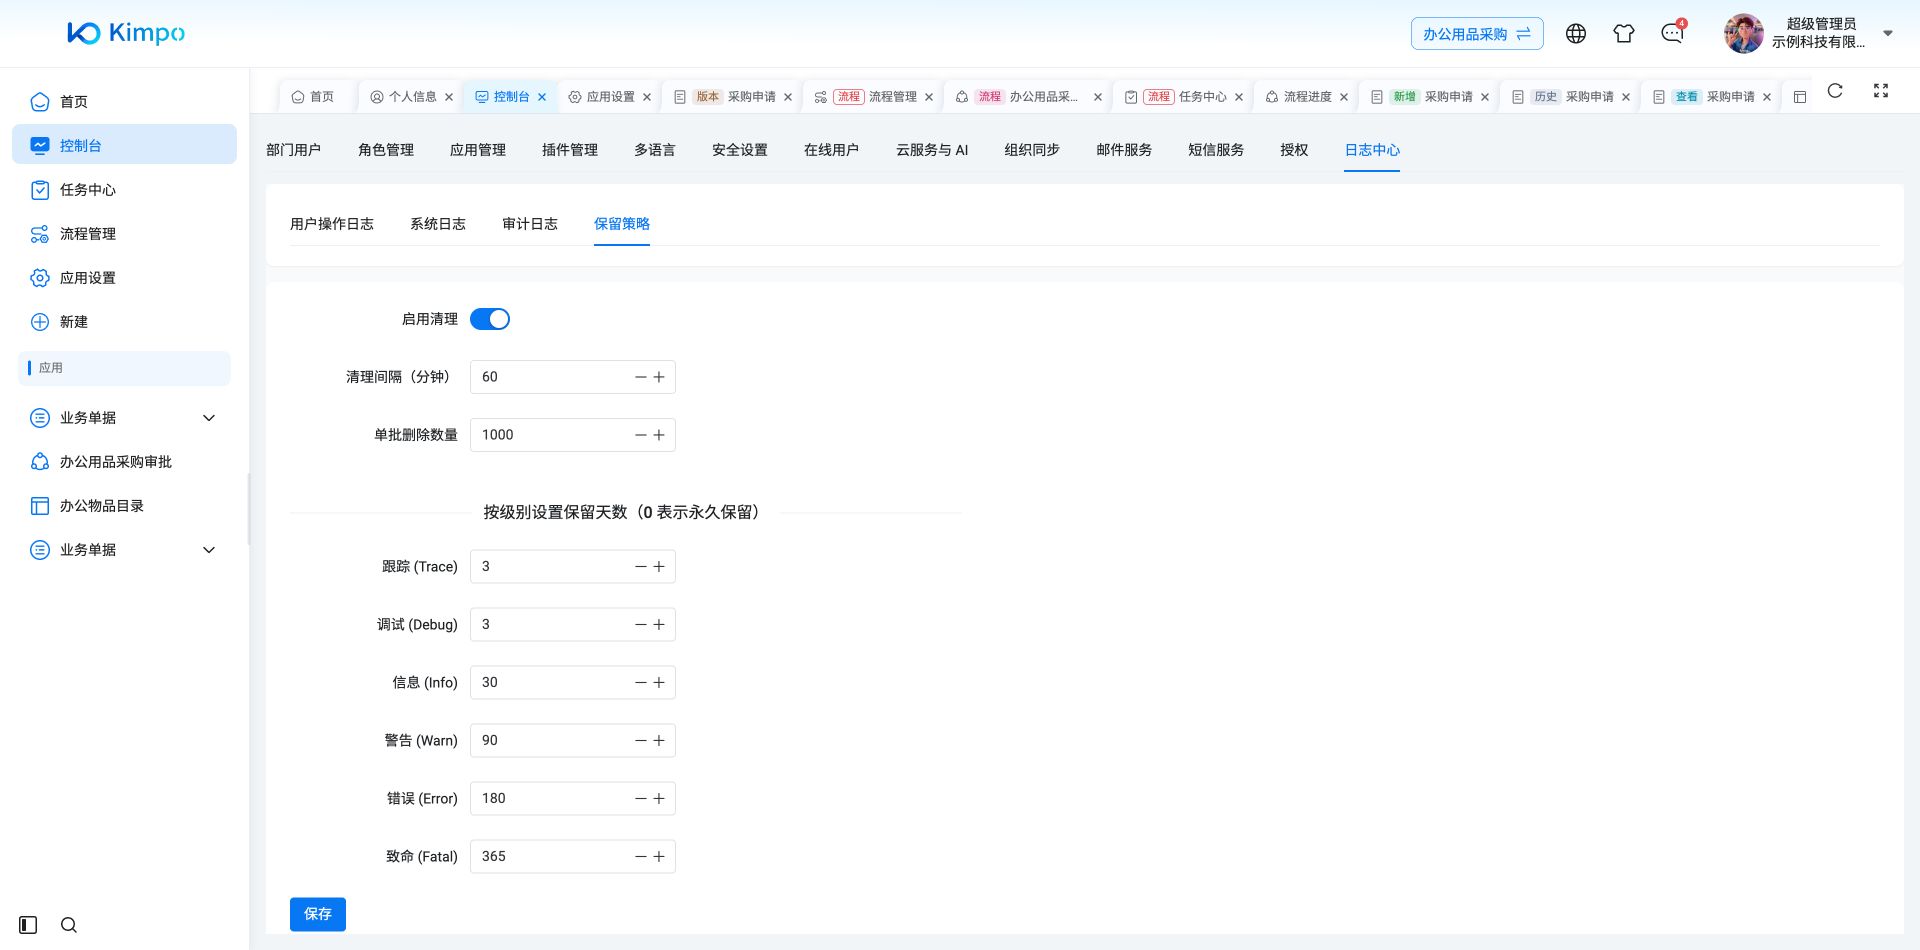
日志分类保留天数与采集开关
5. 配置示例:排查用户报障
用户反馈某项操作失败时,按以下顺序排查:
- 确认报障的时间点,尽可能精确。若报障人与自己不在同一时区,先确认所说时间属于哪个时区;
- 切换到系统日志页签;
- 将时间范围设定为报障时间点前后数分钟;
- 级别选择「错误」,必要时一并选上「严重」;
- 若已知涉及的功能,补充模块或关键字进一步缩小范围;
- 在结果中找到对应记录,点击「详情」查看错误消息与上下文;
- 若无法自行判断原因,记录该条日志的时间、模块、事件码,作为向技术支持反馈的依据。
若系统日志中没有对应记录,改用用户操作日志确认该操作是否真的到达了系统——若连操作记录都没有,问题可能出在用户侧(例如页面未成功提交)。
6. 使用限制与注意事项
| 限制 | 说明 |
|---|---|
| 不提供导出功能 | 需要留存证据时,请截图或记录事件码 |
| 筛选无结果时先放宽条件 | 保留时间范围,去掉模块与关键字,并确认时区换算无误 |
| 日志会被自动清理 | 超出保留期的日志无法找回,重要事件应及时留存 |
| 各组件的日志统一汇总在此 | 无需登录服务器查找日志文件。如只需查看某个组件的日志,也可在插件管理中单独查看 |